Реальный KYC против формального KYC: когда внутренней политики уже недостаточно
Почему формального KYC недостаточно
В многих компаниях процесс AML/KYC комплаенса начинается правильно, но заканчивается слишком рано. Утверждается внутренняя политика, принимаются стандартные шаблоны документов, формируется клиентское досье — и формально кажется, что все обязательства выполнены.
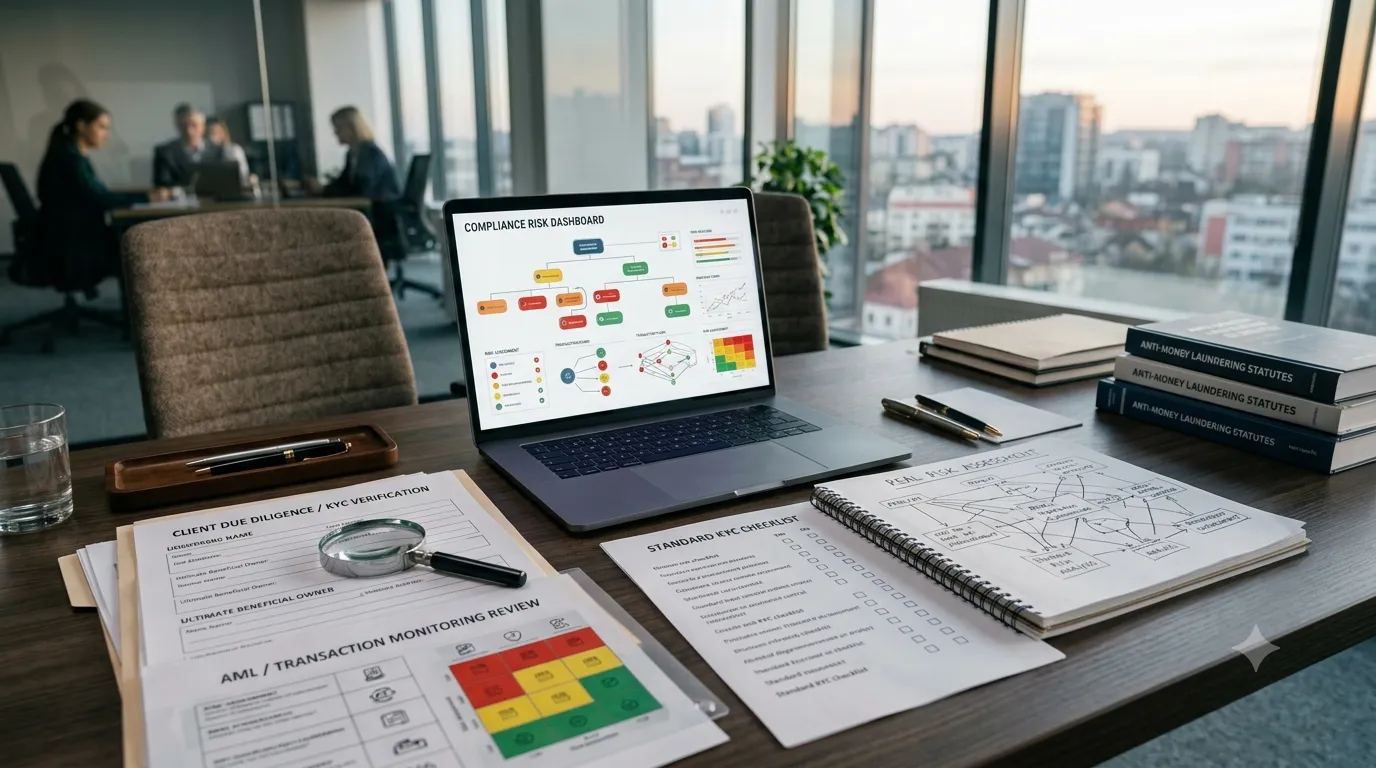
Однако на практике разница между формальным KYC и реальным KYC является ключевой. Формальная система генерирует документы. Реальная система обеспечивает контроль, прослеживаемость и способность доказать, почему клиент был принят на обслуживание, как оценивались его риски и какие меры предпринимались при появлении первых «красных флагов» (подозрительных признаков).
Это различие обусловлено не только лучшими практиками, но и логикой Закона № 308/2017 о предупреждении и борьбе с отмыванием денег и финансированием терроризма. Законодательный режим построен на риск-ориентированном подходе, при котором отчитывающиеся субъекты обязаны самостоятельно выявлять и оценивать риски отмывания денег и финансирования терроризма.
На практике формальный KYC распознать достаточно легко:
Шаблонные политики: Компания использует общую внутреннюю политику (часто скопированную из других сфер или зарубежных юрисдикций) без адаптации под реальную деятельность.
Механическое заполнение: Анкета идентификации заполняется формально.
Поверхностная проверка БП: Бенефициарный владелец указывается без реальной проверки структуры собственности и контроля.
Заброшенные досье: Клиентский профиль формируется единоразово при установлении деловых отношений и в дальнейшем не обновляется.
Отсутствие транзакционного анализа: Операции проводятся без постоянного мониторинга на предмет их соответствия заявленному профилю и фактическому поведению клиента.
Что означает реальный KYC на практике
Реальный KYC функционирует иначе. Процесс начинается с надлежащей идентификации клиента и его бенефициарного владельца, но на этом не заканчивается. Он включает в себя:
Оценку рисков и определение применимого уровня надлежащей проверки (стандартная, упрощенная или усиленная);
Периодическое обновление сведений и документов;
Мониторинг транзакций в режиме реального времени;
Фиксацию и хранение доказательств, обосновывающих внутренние решения компании.
Здесь возникает одно из самых частых заблуждений: компании считают, что полностью закрыли вопросы AML-комплаенса сразу после того, как получили копию удостоверения личности и подписанную стандартную анкету.
В действительности это лишь отправная точка. Главный юридический вопрос в случае проверки регулятором звучит иначе: сможет ли компания доказать, почему она посчитала клиента приемлемым, как именно выявила бенефициарного владельца, какие факторы риска проанализировала и что предпринимала в дальнейшем для поддержания данных в актуальном состоянии?
Установление бенефициарного владельца — одна из самых уязвимых точек. Простой декларации в анкете недостаточно, если отчитывающийся субъект фактически не понимает, кто конечный контролер клиента и в чьих интересах совершается сделка.
Обновление данных и непрерывный мониторинг
При формальном KYC информация о клиенте рассматривается по принципу «собрали один раз — и достаточно». Реальный KYC исходит из того, что профиль клиента динамичен: могут меняться структура владения, исполнительные органы, вид деятельности, используемые юрисдикции, транзакционное поведение и источники происхождения средств. Без регулярного или событийного обновления клиентское досье быстро теряет свою регуляторную ценность.
Непрерывный мониторинг — еще один базовый критерий различия:
Если компания не отслеживает соответствие операций начальному профилю, её KYC остается исключительно декларативным.
Если же в компании действуют внутренние фильтры контроля, фиксируются «красные флаги», работает процедура эскалации рисков и сохраняются следы проведенных проверок — мы имеем дело с функционирующей системой комплаенса.
Резюме
В 2026 году для субъектов первичного финансового мониторинга самого факта наличия внутренних регламентов уже недостаточно. Ключевое значение имеет то, интегрированы ли эти политики в ежедневные бизнес-процессы, применяются ли они последовательно и подкреплены ли документально подлинными аналитическими записями и решениями.